Контроль инсайдерских угроз: как выявить инсайдера и предотвратить утечку данных
- Основные понятия и определения
- Суть за минуту
- Что такое инсайдерская угроза и почему её сложно контролировать
- Кто такой инсайдер: типы и мотивация
- Какие риски и последствия создают внутренние угрозы
- Признаки и методы выявления инсайдерских угроз
- Организационные и технические меры защиты
- Правовые аспекты контроля инсайдерских угроз
- Как выстроить контроль инсайдерских угроз на практике
- Итоги
- Чек-лист: готова ли ваша система контроля инсайдерских угроз
- Часто задаваемые вопросы
Утечка почти никогда не начинается со взлома. Чаще она происходит в обычный рабочий день: сотрудник забирает клиентскую базу перед уходом к конкуренту, менеджер пересылает договор на личную почту, подрядчик с рабочим доступом копирует проектную документацию. Каждое из этих действий по отдельности выглядит как обычная работа, и именно поэтому инсайдерские угрозы так долго остаются незамеченными.
Контроль инсайдерских угроз — это не одна программа, а связка из политики, разграничения доступа, технических средств обнаружения и понятного порядка реакции. Ниже — полный разбор: кто становится инсайдером и почему, какие риски он создаёт, какими методами его выявление работает, как выстроить защиту и что учесть с точки зрения закона. Отдельно разберём порядок действий при аномалии и метрики, по которым видно, что контроль действительно работает.
Основные понятия и определения
Основные термины и тематические понятия
- Инсайдерская угроза — риск ущерба компании со стороны человека, у которого есть легитимный доступ к информации, системам или инфраструктуре.
- Инсайдер — сотрудник, подрядчик, партнёр или бывший работник, чьи права доступа позволяют работать с защищёнными данными.
- Злонамеренный инсайдер — человек, который действует осознанно, ради выгоды, мести или по заказу третьей стороны.
- Неосторожный инсайдер — сотрудник без умысла, который нарушает правила случайно: из-за спешки, невнимательности или отсутствия обучения.
- Утечка данных — передача конфиденциальной информации за пределы контролируемого контура компании.
- Каналы утечки — пути, по которым данные покидают организацию: почта, мессенджеры, облачные диски, USB-накопители, печать, скриншоты.
- DLP (Data Loss Prevention) — класс систем, которые контролируют передачу данных и выявляют попытки вынести конфиденциальную информацию.
- UEBA (User and Entity Behavior Analytics) — поведенческая аналитика, которая сравнивает действия пользователя с его обычной нормой и ищет отклонения.
- SIEM (Security Information and Event Management) — система сбора и корреляции событий безопасности из разных источников.
- Базовая линия поведения — зафиксированный профиль типичной активности пользователя: время работы, программы, объёмы обращений к данным.
- Принцип минимальных привилегий — правило, по которому сотрудник получает только те права, без которых не может выполнять свои задачи.
- Инцидент информационной безопасности — подтверждённое событие, которое нарушает политику безопасности или создаёт реальный риск для данных.
Суть за минуту
Суть за минуту
Инсайдерская угроза исходит от того, у кого уже есть доступ, поэтому периметр и антивирус её не останавливают. Контроль строится в три слоя: организационный (политика, модель угроз, минимальные привилегии, оффбординг), технический (DLP, UEBA, SIEM, мониторинг активности) и процессный (порядок проверки сигналов). Автоматический алерт — повод разобраться, а не доказательство вины.
Что такое инсайдерская угроза и почему её сложно контролировать
Инсайдерская угроза — это риск того, что человек с легитимным доступом использует свои права во вред компании: вынесет данные, изменит информацию, обойдёт установленный процесс или просто потеряет контроль над конфиденциальным документом. Ключевое слово здесь — легитимный: инсайдер не взламывает систему, он в ней работает. Поэтому средства защиты периметра для него не преграда.
Сложность контроля связана с самой природой доступа. Чтобы выполнять задачи, аналитику нужно видеть данные клиентов, разработчику — исходный код, бухгалтеру — финансовые документы. Чем шире права, тем больше вреда может нанести человек, и при этом запретить ему эти права нельзя — работа остановится. Ограничение доступа всегда баланс между удобством и риском.
Второй источник сложности — объём событий. Сотрудник за день открывает сотни файлов, отправляет десятки писем, заходит на площадки и в системы. Среди этих действий теряется то, что действительно важно: массовая выгрузка базы накануне увольнения, обращения к документам не своего отдела, передача данных на внешний адрес. Без базовой линии поведения и корреляции событий такие эпизоды не отличить от повседневной работы.
Третий фактор — человеческий. Инсайдер понимает внутренние процессы лучше любого внешнего злоумышленника: знает, где хранятся данные, кто имеет доступ, какие проверки существуют. Он может действовать медленно и аккуратно, чтобы не выходить за рамки привычного поведения. Именно поэтому контроль инсайдерских угроз требует не одного инструмента, а согласованной работы политики, доступа и мониторинга.
Кто такой инсайдер: типы и мотивация
Инсайдер — не обязательно злоумышленник. Значительная часть угроз создаётся людьми без умысла, которые просто нарушают правила или не понимают последствий своих действий. Чтобы выстроить защиту, полезно разделять инсайдеров по мотиву и характеру доступа, потому что для каждого типа работают свои меры.
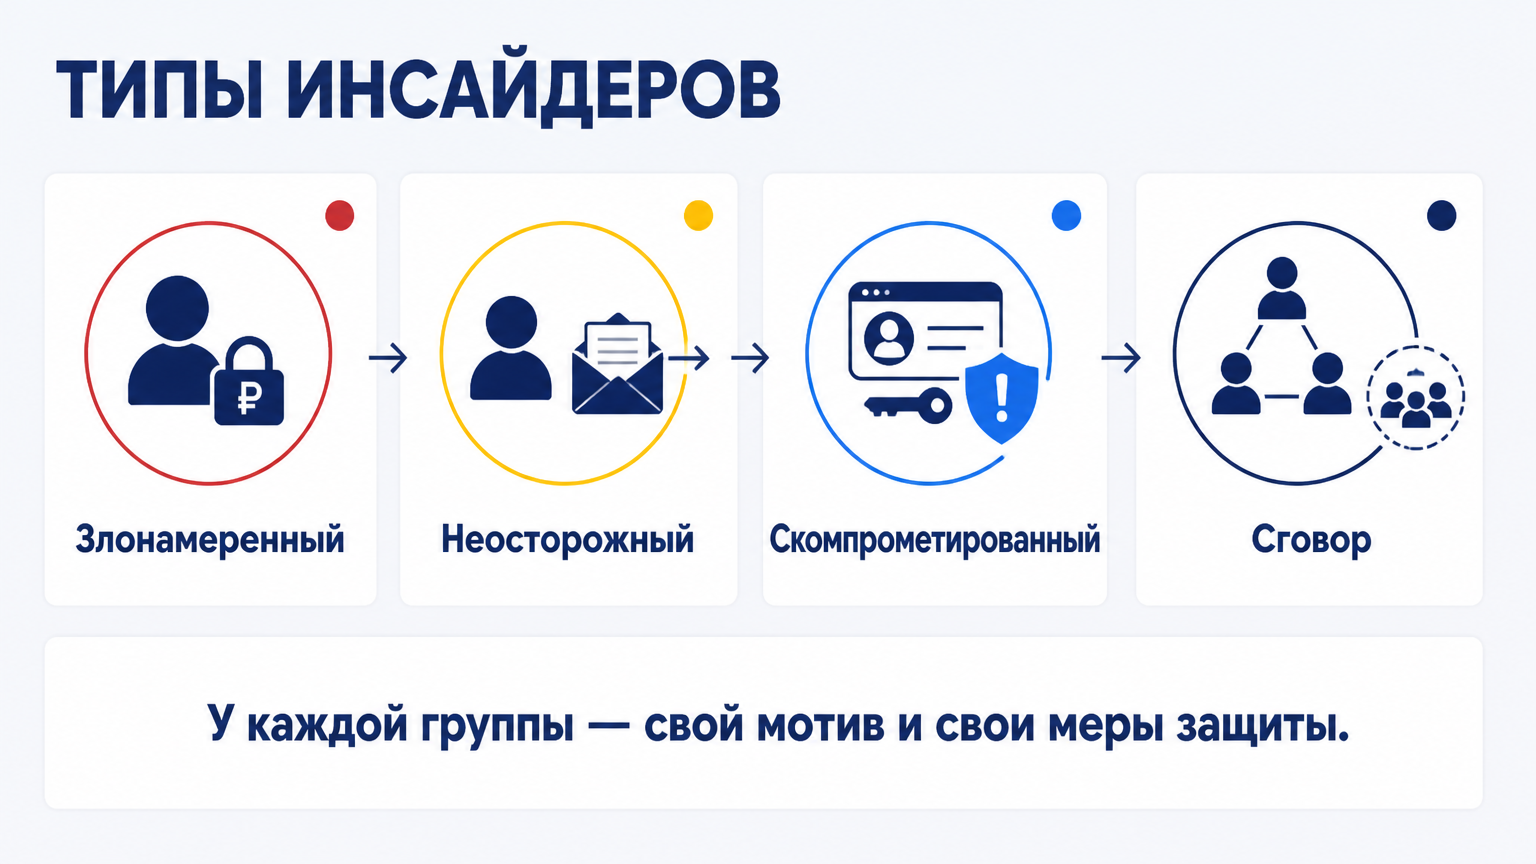
Злонамеренный инсайдер
Злонамеренный инсайдер действует осознанно и ради конкретной цели: получить деньги, отомстить за обиду, помочь конкуренту или выполнить заказ третьей стороны. Типичный сценарий — сотрудник, который готовится уйти, заранее копирует клиентскую базу и переписку, чтобы использовать их на новом месте. Мотив здесь личный, а подготовка может идти месяцами.
Такого инсайдера сложно распознать по одной акции. Он понимает правила и старается не выходить за них: делает выгрузки частями, пользуется привычными инструментами, избегает явных нарушений. Выявить его помогает сочетание поведенческой аналитики с данными о доступах: например, рост обращений к данным перед увольнением или доступ к файлам, которые раньше человек не открывал. При этом сам факт сигнала требует проверки — он указывает на отклонение, но не доказывает умысел.
Неосторожный (халатный) инсайдер
Неосторожный инсайдер не замышляет ничего плохого — он просто выполняет работу самым быстрым способом. Отправить документ на личную почту, чтобы доделать дома; сохранить базу в облачный диск, потому что так удобнее; передать коллеге пароль, чтобы не ждать согласования. Каждое такое действие выглядит безобидным, но создаёт канал утечки.
Эта категория статистически самая частая и самая недооценённая. Риск здесь не в злом умысле, а в отсутствии привычки думать о данных как о ценности. Работа с такими сотрудниками строится обучением, понятными правилами и техническими подсказками, а не наказаниями. Когда человек заранее понимает, почему нельзя пересылать договор на личную почту, значительная часть нарушений не возникает вовсе.
Скомпрометированный сотрудник и третьи стороны
Скомпрометированный сотрудник — это человек, чьи учётные данные попали к посторонним. Причины бывают разными: фишинг, слабый пароль, использование одного и того же пароля на разных сайтах. Формально действия выполняются под легитимной учётной записью, и система видит не взлом, а обычного пользователя с его правами.
К этой же группе относятся третьи стороны: подрядчики, партнёры и бывшие работники. У них может оставаться доступ к общим ресурсам, а у бывших сотрудников — активные учётные записи, если отзыв доступов при увольнении не отработан. Отдельное внимание стоит уделить оффбордингу: закрытая учётная запись и отозванные права — не формальность, а реальная преграда для утечки. Отсутствие процедуры оставляет доступ живым на неопределённый срок.
Сговор нескольких инсайдеров или с внешней группой
Сговор — самый опасный тип, потому что внутренние ограничения обходят изнутри. Один сотрудник с правами на данные договаривается с коллегой, который может вынести информацию, или с внешней группой, которая обеспечивает сбыт. Внутренний контроль при этом обходится за счёт распределения ролей и доверия между участниками.
Выявить сговор по одиночному сигналу почти невозможно: каждый участник действует в рамках своих прав, а нарушения выглядят как рутинная работа. Работает здесь корреляция: совпадение во времени необычных обращений к данным у нескольких пользователей, действия вне рабочего графика, связи между учётными записями. На практике важна интеграция данных из разных систем — только пересечение сигналов показывает картину, невидимую в одном журнале.
Какие риски и последствия создают внутренние угрозы
Инсайдерская угроза — это не абстрактная категория риска, а конкретные потери, которые бизнес несёт по-разному: деньгами, клиентами, репутацией и судебными издержками. Понимание последствий помогает расставить приоритеты в защите и объяснить команде, зачем нужны ограничения.
Риски частично пересекаются: утечка клиентской базы почти всегда становится и финансовой, и репутационной проблемой одновременно.
Утечка данных, коммерческой тайны и клиентских баз
Утечка данных — самый очевидный риск. Клиентская база, коммерческие условия, технологическая документация, персональные данные — всё это имеет цену на рынке и может уйти за пределы компании по почте, через облачный диск или на накопителе. Для конкурента такая база — готовый инструмент, для злоумышленника — товар.
Последствия шире, чем кажется. Помимо прямых потерь клиентов, утечка персональных данных влечёт обязательства по закону о персональных данных: компания обязана сообщить о нарушении в уполномоченный орган и принять меры. Нарушение правил обработки данных влечёт административную ответственность. Эти обязательства возникают независимо от того, действовал сотрудник умышленно или случайно.
Саботаж, мошенничество и промышленный шпионаж
Не все инсайдерские угрозы связаны с выносом данных. Саботаж — это намеренное нарушение работы систем или процессов: удаление файлов, изменение конфигурации, блокировка важных сервисов. Мотивация обычно личная: обида на руководство, конфликт при увольнении. Ущерб здесь измеряется простоями и восстановлением, а не стоимостью украденного.
Промышленный шпионаж предполагает целенаправленный интерес к чужой коммерческой информации, часто с участием третьей стороны, которая заказывает сведения. Мошенничество со стороны сотрудника — это подделка документов, манипуляции с платежами, присвоение средств. Все три сценария объединяет одно: действия выполняются людьми с легитимным доступом, поэтому контроль опирается на то же сочетание доступа, мониторинга и проверки сигналов.
Финансовые, репутационные и правовые последствия
Финансовые потери складываются из нескольких частей: утраченные клиенты и сделки, расходы на расследование, уведомление пострадавших, восстановление систем, возможные штрафы и судебные издержки. Отдельная статья — потеря доверия партнёров, которые перестают передавать чувствительные данные после инцидента.
Репутационный ущерб редко считают в деньгах, хотя он влияет на бизнес сильнее, чем кажется. Публичный инцидент с утечкой бьёт по привлекательности компании как работодателя и партнёра. Правовые последствия включают претензии клиентов и надзорных органов, а в отдельных случаях — уголовную ответственность за неправомерный доступ к информации. Совокупность этих факторов делает контроль инсайдерских угроз задачей не только службы безопасности, но и руководства.
Риск при увольнении и переходе к конкуренту
Увольнение — период максимального риска. В последние недели у сотрудника ещё есть доступ, но лояльность уже снижена: он может забрать клиентов, договоры, шаблоны и переписку. Этот риск усиливается, если оффбординг откладывается и учётные записи остаются активными после последнего рабочего дня.
Отдельная проблема — переход к конкуренту, когда человек целенаправленно переносит рабочие материалы на новое место. Здесь помогает не только контроль выгрузок, но и заблаговременное ограничение прав: чем раньше начинается процедура увольнения, тем меньше времени остаётся на копирование. Аудит прав и отзыв доступов в день увольнения — базовая мера, которая закрывает значительную часть этого риска.
Признаки и методы выявления инсайдерских угроз
Выявление инсайдерских угроз строится не на одном признаке, а на совокупности сигналов из разных источников: журналов доступа, поведенческой аналитики, контроля каналов и данных мониторинга активности. Каждый источник отвечает на свой вопрос, и только вместе они дают картину, на которую можно опереться.
Методы дополняют друг друга в одном порядке: сигнал, затем проверка, потом решение. Поведенческие индикаторы формируют гипотезу, журналы и UEBA добавляют масштаб, DLP закрывает каналы, мониторинг активности даёт контекст.
Поведенческие индикаторы и аномалии активности
Поведенческие индикаторы — это изменения в обычном поведении, которые сами по себе ничего не доказывают, но заслуживают внимания. Человек, который раньше не интересовался финансовыми документами, вдруг обращается к ним регулярно; сотрудник перед увольнением резко увеличивает объём выгрузок; появляются обращения к данным в нерабочее время. Каждый такой эпизод — повод посмотреть, что происходит.
Ключевое здесь — сравнивать человека с его собственной нормой, а не со средней температурой по компании. Менеджер по продажам и разработчик работают с разными объёмами данных, и одинаковое количество обращений для одного — рутина, для другого — отклонение. Поэтому поведенческие индикаторы имеют смысл только в связке с базовой линией поведения и контекстом роли.
Журналы, логи и корреляция событий
Журналы доступа фиксируют, кто, когда и к каким ресурсам обращался. Сами по себе они слишком объёмны, чтобы их читать вручную, но служат основой для ретроспективного разбора: после сигнала можно восстановить последовательность действий и понять, что делал пользователь в конкретную неделю.
SIEM собирает события из разных систем — файловой, сетевой, почтовой — и коррелирует их по времени и пользователю. Это позволяет увидеть связку, которую не видит ни одна система по отдельности: например, вход с необычного адреса и следом массовое обращение к документам. Корреляция сокращает объём событий до того, на что имеет смысл смотреть, но не заменяет проверку: связка событий — гипотеза, а не вывод.
Поведенческая аналитика (UEBA)
UEBA строит для каждого пользователя профиль нормального поведения и отслеживает отклонения от него. В профиль входят типичные часы работы, набор программ и ресурсов, объёмы обращений, обычные адресаты. Когда активность выходит за рамки профиля, система формирует сигнал — не приговор, а точку внимания.
Сила UEBA в том, что она не привязана к заранее заданным правилам и замечает нетипичное поведение, которое не описали в политике. Слабость — в качестве базовой линии: если профиль собран на коротком или нетипичном периоде, сигналов будет слишком много или слишком мало. На практике UEBA работает лучше в паре с DLP и SIEM, когда поведенческое отклонение проверяется данными о конкретных действиях с данными.
Каналы утечки и контроль передачи данных (DLP)
DLP контролирует каналы, по которым информация может покинуть компанию: электронную почту, мессенджеры, облачные хранилища, съёмные носители, печать. Система ищет в передаваемых данных признаки конфиденциальной информации — номера договоров, шаблоны персональных данных, ключевые слова — и реагирует по настроенной политике.
Важно понимать возможности и границы DLP. Она помогает выявлять попытки выноса данных и блокировать явные нарушения, но не анализирует содержание каждого файла и не заменяет организационные меры. Если сотрудник намеренно обходит правила, один DLP не остановит его. Работает связка: DLP закрывает каналы, политика объясняет правила, а мониторинг активности даёт контекст того, что происходило на рабочем месте.
Что дают мониторинг цифровой активности и снимки экрана
Мониторинг цифровой активности собирает данные о том, какие программы и сайты использовал сотрудник, какие поисковые запросы делал, какие файлы открывал, что происходило на экране. Для службы безопасности это дополнительный контекст: журналы показывают факт обращения к данным, а мониторинг — чем именно человек занимался в этот момент.
Снимки экрана и хронология действий помогают восстановить последовательность событий при разборе сигнала: что было открыто, какие данные копировались, работал ли человек с документом не своего отдела. При этом данные мониторинга не доказывают умысел и не заменяют проверку — они помогают понять ситуацию, а выводы делаются с учётом задач, регламентов и объяснений сотрудника. Такие системы, например ИНСАЙДЕР, дают службе безопасности контекст цифрового дня: программы, сайты, запросы, снимки, инциденты и хронологию активности в одном месте.
Сравнение методов выявления инсайдерских угроз
| Метод | На какой вопрос отвечает | Что показывает | Ограничение |
|---|---|---|---|
| Поведенческие индикаторы | Что изменилось в поведении человека | Отклонения от его собственной нормы | Нужна базовая линия, без неё слишком много ложных сигналов |
| Журналы и SIEM | Кто, когда и к каким ресурсам обращался | Последовательность действий и связи между событиями | Огромный объём данных, нужна корреляция и разбор |
| UEBA | Насколько активность выходит за профиль нормы | Аномалии без заранее описанных правил | Качество зависит от периода и полноты базовой линии |
| DLP | Уходит ли конфиденциальная информация через каналы | Попытки выноса и явные нарушения политики | Не анализирует каждый файл, обходится при умысле |
| Мониторинг цифровой активности | Чем человек занимался на рабочем месте | Программы, сайты, запросы, снимки экрана, хронологию | Даёт контекст, но не доказывает умысел |
| Аудит прав и оффбординг | У кого остались лишние или просроченные доступы | Накопленные привилегии и незакрытые учётные записи | Требует регулярности, разовая проверка быстро устаревает |
Организационные и технические меры защиты
Технические средства обнаружения работают только тогда, когда под ними есть организационная основа. Правило детектирования без утверждённой политики не имеет юридического и процессного смысла, а контроль доступа без процедуры оффбординга оставляет открытые учётные записи. Поэтому меры защиты строятся парами: что решается документом и что — системой.
Четыре направления закрывают основную часть рисков. Начинать стоит с модели угроз и политики, затем переходить к управлению доступом и аудиту прав, а технический контроль каналов подключать уже поверх понятных правил.
Модель угроз и политика информационной безопасности
Модель угроз отвечает на вопрос, от кого и от чего компания защищается: какие данные критичны, кто имеет к ним доступ, какие сценарии утечки реалистичны именно для этого бизнеса. Без такого описания защита строится наугад — покупаются инструменты, которые не закрывают реальные риски, или не закрываются самые очевидные.
Политика информационной безопасности превращает модель угроз в правила: что считается конфиденциальным, какие каналы передачи допустимы, какие действия требуют согласования, что происходит при нарушении. Документ должен быть понятен рядовому сотруднику, а не только ИБ-специалисту. Когда правила ясны и известны заранее, большая часть неосторожных нарушений не возникает, а остальные можно предъявить человеку как осознанное отклонение.
Управление доступом и минимальные привилегии
Принцип минимальных привилегий — основа защиты от внутренних угроз. Сотрудник получает только те права, которые нужны для текущих задач, и не имеет доступа к данным, с которыми не работает. Чем меньше у человека лишних прав, тем меньше вреда он может нанести, даже если решит вынести информацию или потеряет контроль над учётной записью.
На практике этот принцип реализуют через ролевую модель: RBAC выдаёт права по роли, IAM централизованно управляет учётными записями, MFA добавляет вторую проверку при входе. Для привилегированных учётных записей с расширенными правами применяют отдельные решения класса PAM. Всё это вместе сокращает поверхность атаки: у инсайдера остаётся меньше возможностей, а необычный доступ становится заметнее на фоне обычной ролевой активности.
Аудит прав и оффбординг
Права имеют свойство накапливаться: человек переходит в другой отдел, а доступ к прежним ресурсам остаётся. Регулярный аудит прав показывает, у кого есть доступ, который ему больше не нужен, и кто сохраняет права после смены роли. Без такой проверки привилегии копятся годами, и отозвать их вовремя становится всё сложнее.
Оффбординг — зеркальная процедура при увольнении. Учётные записи закрываются, права отзываются, доступ к общим ресурсам снимается, а персональные устройства очищаются от корпоративных данных. Важно, чтобы процедура запускалась не после последнего рабочего дня, а заранее, когда сотрудник ещё работает. Тогда период, в который он может забрать данные, сокращается до минимума, а не растягивается на недели.
Контроль каналов и обучение сотрудников
DLP и контроль каналов закрывают техническую часть: следят за тем, чтобы данные не уходили через почту, мессенджеры, облака и носители, и блокируют явные нарушения по настроенной политике. Система не может работать в вакууме: правила DLP должны опираться на классификацию данных из политики, иначе она будет либо блокировать всё подряд, либо пропускать важное.
Обучение сотрудников закрывает человеческую часть. Регулярные короткие разборы реальных ситуаций — что считается нарушением, почему нельзя пересылать договор на личную почту, как действовать при подозрительном письме — снижают долю неосторожных инцидентов. Обучение не заменяет технический контроль, но делает его эффективнее: человек, который понимает правила, реже создаёт инциденты и чаще сообщает о подозрительном поведении коллег.
Правовые аспекты контроля инсайдерских угроз
Контроль инсайдерских угроз неизбежно связан с обработкой персональных данных сотрудников, а значит — с законом о персональных данных (152-ФЗ). Компания вправе собирать данные, необходимые для защиты информации и контроля рабочего процесса, но только при наличии законного основания и с соблюдением установленных процедур. Это не формальность: нарушение правил обработки данных влечёт административную ответственность по ст. 13.11 КоАП РФ.
Практическая основа законности — письменное согласие сотрудника и локальные акты. Сотрудника знакомят под подпись с приказом и положением об использовании системы контроля, где описано, какие данные собираются, зачем и как хранятся. Без этого даже технически корректный мониторинг становится нарушением. Отдельно важно не выходить за пределы заявленных целей: если в положении указан контроль рабочего времени, использовать данные для других целей рискованно.
Что важно учесть
Ещё один правовой слой — уголовная ответственность за неправомерный доступ к компьютерной информации (ст. 272 УК РФ). Эта норма работает в обратную сторону: она защищает компанию от тех, кто обходит технические средства защиты, но одновременно напоминает, что сами системы контроля не должны нарушать права сотрудников. Соблюдение баланса между защитой бизнеса и правами работников — задача кадров и юристов совместно со службой безопасности.
Как выстроить контроль инсайдерских угроз на практике
Построение контроля не начинается с покупки системы. Сначала нужно понять, что защищается и от кого, затем описать правила, и только потом подключать технические средства. Такой порядок экономит время и деньги: инструменты настраиваются под реальные риски, а не наоборот.
Этапов три: запуск с пилотом и настройкой правил, порядок реакции на сигналы и метрики, по которым видно, что контроль работает. Проходить их можно постепенно, не останавливая текущую деятельность компании.
С чего начать: пилот и настройка правил детектирования
Начинать стоит с пилота на ограниченной группе, где риски наиболее понятны: например, на подразделении, которое работает с клиентскими данными. На этом этапе задачи три: собрать базовую линию поведения, настроить первые правила DLP и UEBA и проверить, сколько сигналов они дают в реальной работе. Пилот показывает, где правила слишком широкие, а где пропускают очевидное.
После пилота правила уточняют: пороги снижают или повышают, ложные срабатывания разбирают, приоритеты расставляют по критичности данных. Только когда правила дают понятный и управляемый поток сигналов, контроль масштабируют на другие подразделения. Запуск сразу на всю компанию обычно даёт лавину срабатываний, которую никто не успевает разбирать, и доверие к системе падает.
Сигнал, возможная причина и что проверить
| Сигнал | Возможная причина | Что проверить |
|---|---|---|
| Резкий рост обращений к клиентской базе | Подготовка к уходу, копирование данных или новая задача | Историю доступов, объём выгрузок, наличие заявления об увольнении |
| Пересылка документов на личную почту | Неосторожность, работа из дома или попытка обойти правила | Содержание письма, повторяемость, объяснение сотрудника |
| Активность в нерабочее время | Сменный график, срочный проект или скрытая работа с данными | График, задачи от руководителя, характер открытых файлов |
| Обращения к документам не своего отдела | Ошибка прав, расширение задач или несанкционированный интерес | Роли доступа, поручения, историю правок |
| Вход с необычного адреса или устройства | Поездка, удалённая работа или компрометация учётной записи | Активность MFA, геолокацию, смену пароля |
| Активность учётной записи после увольнения | Незакрытый доступ или использование данных бывшим работником | Дату оффбординга, отозванные права, источник входа |
Реакция на инцидент: алерт ≠ инцидент
Автоматический сигнал — это повод проверить, а не доказательство нарушения. Система фиксирует отклонение от нормы, но не понимает контекста: сотрудник мог получить срочную задачу, работать по поручению руководителя или просто выполнять нехарактерную для него операцию. Прежде чем делать выводы, сигнал проверяют по данным из других источников.
Практический ориентир
Порядок реакции обычно такой: зафиксировать сигнал, собрать контекст из журналов и мониторинга активности, поговорить с руководителем подразделения, затем при необходимости — с самим сотрудником. Выводы делают только после проверки, а решение о мерах принимают с учётом регламентов и объяснений. Важно отделять расследование от наказания: цель проверки — понять, что произошло, а не найти виновного.
Метрики эффективности контроля
Оценивать контроль по количеству найденных нарушений — плохая идея: их число растёт и при хорошей, и при плохой настройке. Полезнее смотреть на то, как работает сам процесс: сколько сигналов система даёт, какая их доля подтверждается как инцидент, как быстро служба реагирует и насколько актуальны права доступа.
Практические метрики: доля алертов, подтверждённых как инцидент; среднее время от сигнала до проверки; доля сотрудников, прошедших обучение; доля актуальных доступов после аудита прав; число закрытых учётных записей при увольнении в срок. По этим показателям видно, где узкое место: в правилах, в реакции или в организационных процедурах. Метрики нужны не для отчёта, а для настройки контроля.
Итоги
Метрики показывают, чего в системе контроля не хватает. Высокая доля неподтверждённых алертов означает, что правила слишком широкие и их надо сузить, иначе служба утонет в разборе. Долгое время от сигнала до проверки говорит, что не хватает регламента или дежурного, который принимает сигнал первым. Устаревшие доступы после аудита прав и незакрытые учётные записи при увольнении показывают, что организационная часть отстаёт от технической.
Выявление держится на сочетании источников: поведенческие индикаторы задают гипотезу, журналы и UEBA добавляют масштаб, DLP закрывает каналы, а мониторинг цифровой активности показывает, чем человек занимался в момент отклонения. Один и тот же сигнал без контекста задачи, регламента и объяснения сотрудника остаётся гипотезой.
Практический порядок прост: сначала понять, что защищается и от кого, затем описать правила и доступ, потом подключить технические средства и запустить пилот на ограниченной группе. Правовая основа — письменное согласие, приказ и положение, с которыми сотрудников знакомят под подпись. Такой подход делает контроль управляемым и понятным для всех участников процесса.
Чек-лист: готова ли ваша система контроля инсайдерских угроз
- Модель угроз описана. Понятно, какие данные критичны и кто имеет к ним доступ.
- Политика безопасности утверждена. Правила известны сотрудникам и понятны без пояснений ИБ-специалиста.
- Принцип минимальных привилегий действует. Доступ выдан по роли, лишние права не накапливаются.
- Аудит прав проводится регулярно. Устаревшие доступы отзываются вовремя.
- Оффбординг отработан. Учётные записи закрываются до последнего рабочего дня или в день увольнения.
- DLP настроена под классификацию данных. Контролируются почта, мессенджеры, облака и носители.
- Поведенческая аналитика собирает базовую линию. Профиль построен на реальном периоде работы, а не на нескольких днях.
- SIEM коррелирует события. Сигналы из разных систем связываются по пользователю и времени.
- Порядок реакции на алерт описан. Понятно, кто фиксирует сигнал, кто собирает контекст и кто принимает решение.
- Правовая база оформлена. Есть письменное согласие, приказ и положение, сотрудники ознакомлены под подпись.
- Метрики контроля определены. Служба смотрит на долю подтверждённых инцидентов, время реакции и актуальность доступов.
Часто задаваемые вопросы
Чем инсайдерская угроза отличается от внешней атаки
Инсайдер действует с легитимным доступом: он работает внутри системы, а не взламывает её. Поэтому средства защиты периметра для него не преграда — контроль строится на разграничении прав, контроле каналов и анализе поведения. Внешняя атака, наоборот, преодолевает периметр, и против неё работают другие инструменты.
Можно ли полностью предотвратить утечки от инсайдеров
Полностью — нет. Инсайдер знает внутренние процессы и может действовать медленно и аккуратно. Реалистичная цель — снизить вероятность и ускорить обнаружение: ограничить лишние права, закрыть каналы утечки и настроить мониторинг, который показывает отклонения на раннем этапе.
Нужно ли письменное согласие сотрудника на мониторинг
Да. Мониторинг связан с обработкой персональных данных, поэтому нужны письменное согласие сотрудника, приказ и положение об использовании системы контроля, с которыми его знакомят под подпись. Без этого даже технически корректный мониторинг становится нарушением закона о персональных данных.
Что делать, если система дала сигнал об аномалии
Сигнал — это повод проверить, а не доказательство нарушения. Сначала фиксируют событие и собирают контекст из журналов и мониторинга активности, затем уточняют задачу у руководителя подразделения и при необходимости беседуют с сотрудником. Выводы делают только после проверки.
С чего начать построение контроля инсайдерских угроз
С модели угроз и политики: понять, какие данные критичны и кто имеет к ним доступ. Затем проверить права и оффбординг, а технические средства — DLP и поведенческую аналитику — запускать пилотом на ограниченной группе, чтобы настроить правила на реальных данных.
Как отличить неосторожного инсайдера от злонамеренного
По поведению и мотиву: неосторожный нарушает правила случайно, из-за спешки или незнания, злонамеренный действует осознанно и готовится заранее. На практике граница не всегда очевидна, поэтому сигнал проверяют по данным о повторяемости нарушений, контексту действий и объяснениям сотрудника.